
Test d’intrusion
Anticipez les cyberattaques : testez la résistance de votre système d'information.
Nos experts en cybersécurité simulent des attaques réelles pour identifier et corriger les failles de votre SI avant qu'elles ne soient exploitées. Qu'il s'agisse d'applications web, d'infrastructures cloud ou de votre réseau interne, nous concevons un pentest sur mesure, parfaitement aligné avec vos contraintes techniques et vos objectifs métiers.
Contactez-nous
Demandez votre devis pentest personnalisé

Pentest de votre site web en 7 étapes
Notre méthodologie de test d’intrusion simule des scénarios d’attaques réels afin de détecter vos failles avant les cybercriminels. Selon la taille et la complexité de votre système, un pentest peut être mené en quelques jours seulement.
Il comprend :

Collecte d’informations (OSINT) : Analyse de la cible à partir d’informations publiques (serveurs, plateformes, technologies utilisées).

Reconnaissance des systèmes : Identification des services exposés et vérification des technologies via scans manuels et non intrusifs.

Scans intrusifs : Tests avancés pour détecter les failles, contourner les protections et évaluer la surface d’attaque réelle.

Analyse fonctionnelle et du code : Étude des formulaires, du code source accessible (HTML, scripts), et des points d’entrée utilisateurs.

Simulations d’attaques offensives : Exécution de scénarios concrets : injections SQL, brute force, exploitation de failles applicatives.

Exploitation contrôlée des vulnérabilités :Extraction simulée de données sensibles pour mesurer l’impact réel d’une faille.

Rapport et recommandations : Un rapport détaillé avec priorisation des vulnérabilités et plan d’action pour renforcer la sécurité.
Notre expert en cybersécurité à votre service
Contactez-nous pour planifier un rendez-vous.


Esokia : Entreprise spécialisée en cybersécurité
Esokia est une entreprise spécialisée en cybersécurité de premier plan, dédiée à la protection des PME, ETI et grands comptes face aux menaces numériques et cyberattaques en constante évolution. S'appuyant sur une équipe d'experts et de hackers éthiques hautement qualifiés, Esokia propose une gamme complète de services pour sécuriser vos actifs digitaux : tests d’intrusion, audits de sécurité approfondis, analyses de code source et évaluations de conformité réglementaire (RGPD, NIS 2).
Pour garantir la résilience de votre infrastructure informatique et de vos applications, nos professionnels déploient des technologies avancées ainsi que des méthodologies offensives éprouvées (normes OWASP). Notre approche pragmatique permet d'identifier précisément les vulnérabilités de vos systèmes pour renforcer durablement vos barrières de défense.
Faire le choix d'Esokia, c'est s'assurer de protéger vos données sensibles, de sécuriser vos opérations commerciales et de préserver la réputation de votre marque sur le marché francophone, le tout au juste prix.
Notre méthodologie : Comment évaluons-nous vos vulnérabilités ?
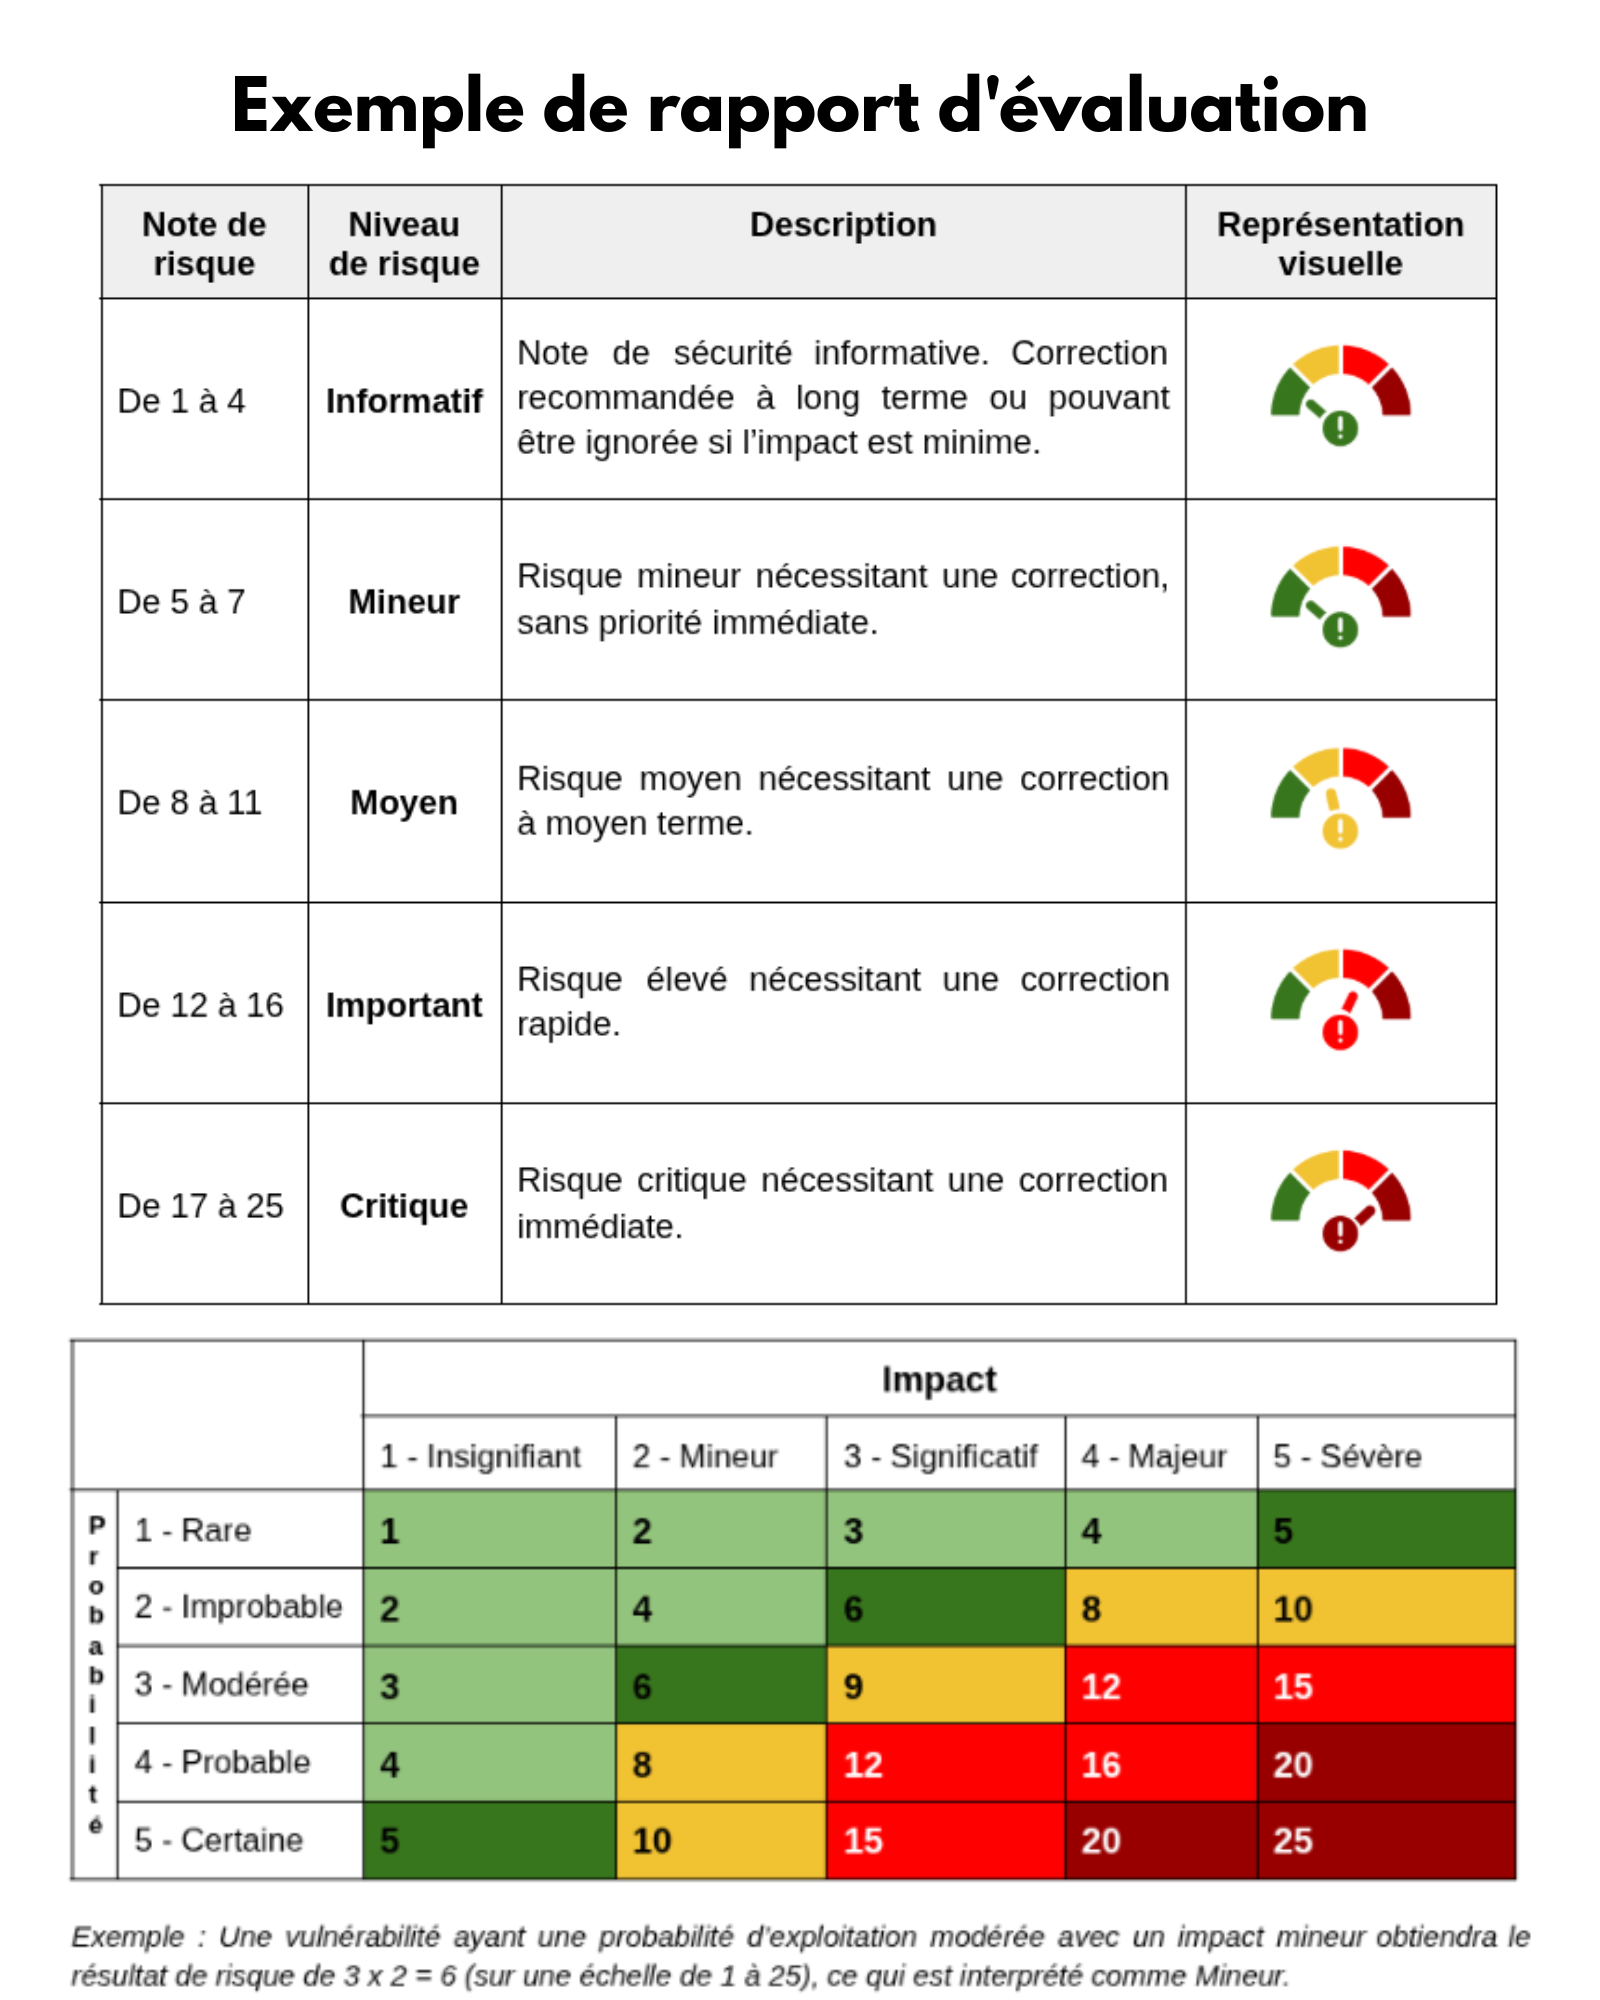
À l’issue de notre test d’intrusion, nos experts ne se contentent pas de lister des failles techniques ou de livrer un rapport illisible. Nous traduisons chaque vulnérabilité en risques business concrets grâce à une méthodologie d'analyse rigoureuse.
Pour vous fournir une feuille de route claire et directement actionnable par vos équipes, nous croisons systématiquement deux critères :
La Probabilité (P) : Quelle est la facilité d'exécution de l'attaque pour un pirate ? (De 1 - Rare à 5 - Certaine)
L'Impact (I) : Quel est le danger réel pour votre activité en cas d'exploitation ? (De 1 - Insignifiant à 5 - Sévère)
Notre Matrice de Risque Simplifiée
Ce croisement nous permet de calculer le score exact de chaque faille afin de classer vos priorités de correction du niveau Faible au niveau Critique.
Cas client : Sécurisation d'une plateforme SaaS pour un cabinet de recrutement
Pour un acteur majeur de la chasse de têtes, Esokia a réalisé un pentest web complet englobant son site institutionnel, son extranet et son logiciel SaaS métier. En simulant des cyberattaques réelles, nos experts ont identifié des failles complexes (injections, risques d'extraction de données) et guidé le client dans leur correction immédiate, garantissant une étanchéité totale de ses données RH sensibles.
FAQ
Tout ce que vous devez savoir avant de lancer votre test d’intrusion
C’est une simulation d’attaque informatique réelle menée par nos hackers éthiques. Son but est de tester la résistance de vos applications web, plateformes SaaS ou API afin de repérer et de corriger leurs failles de sécurité avant qu'un véritable cybercriminel ne les exploite.
Le scan est un outil automatique qui liste les failles connues. Le test d’intrusion est une démarche humaine et stratégique : le pentester valide la faille, essaie de s'y infiltrer et mesure l'impact réel sur votre activité.
Il existe trois approches principales selon le niveau d'information partagé avec nos experts : le test en Boîte Noire (Black Box), où l'auditeur n'a aucune information et simule l'attaque d'un pirate externe anonyme ; le test en Boîte Grise (Grey Box), notre recommandation, où l'expert dispose d'un accès utilisateur standard pour tester le cloisonnement des données et les risques de vol de compte ; et enfin le test en Boîte Blanche (White Box), qui offre un accès total au code source et à l'architecture pour un audit de sécurité exhaustif au cœur même de votre système.
Il est fortement recommandé de réaliser un pentest web au moins une fois par an, ou après chaque mise à jour majeure de vos fonctionnalités, de votre code ou de votre infrastructure.
La durée varie généralement entre 3 et 10 jours ouvrés, selon la complexité de l'application, le nombre de pages, les rôles utilisateurs à tester et la méthodologie choisie (boîte noire, grise ou blanche).
Oui. Toutes nos interventions respectent scrupuleusement le cadre légal du RGPD et les recommandations de l'ANSSI en France. Un accord de confidentialité (NDA) et une autorisation de test sont systématiquement signés avant le début de la mission.
Grâce à notre organisation optimisée et nos distinctions (TopTech Award), nous proposons des tarifs très compétitifs. Le coût dépend du périmètre technique, mais nous nous engageons à fournir le meilleur rapport qualité-prix du marché francophone.
Nos experts planifient les attaques les plus intrusives durant les heures de faible affluence ou travaillent sur des environnements de pré-production (UAT) afin de garantir une continuité de service totale pour vos clients.
Vous recevez un livrable complet comprenant un résumé managérial (pour la direction), la liste des failles classées par criticité (selon le score CVSS), les preuves de concept (PoC) et un plan d'action correctif précis pour votre équipe technique.
Le saviez-vous ?
d'atteintes numériques ont été enregistrées au cours de 2025.
d'hausse des crimes cyber constatés au cours des cinq dernières années en France.
des faits ont concerné des atteintes numériques aux biens.
d'incidents ont directement visé la sécurité des systèmes d’information.
Source : Gendarmerie nationale